Nome pacchetto:com.foor.secnotes.handbook
SHA-256:5f8fdf6d5a9b9639d3e60d550afa3da4548411ab0975a459ec17e6862fef3e5a
Mostra Altro
SecNotes è il manuale tascabile offline definitivo per penetration tester, ricercatori di sicurezza, partecipanti a CTF e studenti di cybersecurity.
Progettato per una rapida consultazione sul campo, ambienti di laboratorio air-gapped e preparazione agli esami (OSCP, PNPT, CEH, Security+), SecNotes offre checklist concise e pratiche e utilità interattive direttamente sul tuo dispositivo, 100% offline e a latenza zero.
═════════════════════════════════════════
MODULI DI CONOSCENZA FONDAMENTALE (oltre 37) GUIDE)
═════════════════════════════════════════
• Sicurezza di IA e LLM: meccanismi dei Transformer, tokenizzazione, ottimizzazione di LoRA e QLoRA, iniezione di prompt, avvelenamento dei vettori RAG, esecuzione di codice remoto (RCE) nella deserializzazione del modello (Pickle/SafeTensors) e sicurezza degli strumenti del Model Context Protocol (MCP).
• Sicurezza di IA e LLM: meccanismi dei Transformer, tokenizzazione, ottimizzazione di LoRA e QLoRA, iniezione di prompt, avvelenamento dei vettori RAG, esecuzione di codice remoto (Pickle/SafeTensors) nella deserializzazione del modello e sicurezza degli strumenti del Model Context Protocol (MCP). • Sicurezza delle applicazioni web: SQL injection (SQLi), SSRF e pivot di metadati cloud (AWS IMDSv1/v2), attacchi JWT, avvelenamento dei log LFI/RFI, Server-Side Template Injection (SSTI), introspezione GraphQL e HTTP request smuggling.
• Escalation dei privilegi in Linux: abuso di SUID, binari GTFOBins, configurazioni errate di sudoers, hook LD_PRELOAD, vulnerabilità del kernel e abuso delle capacità.
• Escalation dei privilegi in Windows: impersonificazione di token (famiglia Potato), percorsi di servizio senza virgolette, installazione sempre con privilegi elevati e dump dei segreti del registro SAM/LSA.
• Audit di Active Directory: Kerberoasting, AS-REP roasting, mappatura del dominio BloodHound, Golden/Silver ticket e metodologie pass-the-hash.
• Reti e porte: Profili di enumerazione rapida delle porte per SMB (139/445), FTP (21), SSH (22), SNMP, RPC e guide rapide per le scansioni Nmap.
• Ricognizione e OSINT: Individuazione di sottodomini, fuzzing di host virtuali, Amass, Subfinder e query di trasferimento di zona DNS.
• Crittografia e hash: Modalità Hashcat, formati John the Ripper, riferimento agli identificatori di hash e flussi di lavoro per il cracking delle password.
• Pentesting di applicazioni mobili: Decompilazione di APK Android, Jadx, bypass del pinning SSL di Frida ed elusione del rilevamento di root.
═════════════════════════════════════════
INTERATTIVO INTEGRATO STRUMENTI
═════════════════════════════════════════
• Generatore di Reverse Shell: Generatore istantaneo di payload multilingue (Bash, Python, Netcat, PowerShell, PHP, Socat, Perl, Ruby) con iniezione di IP e porte in tempo reale.
• Codificatore/Decodificatore di dati: Trasformazione di Base64 sicuro per UTF-8, componenti URL, esadecimale (grezzo, con spazi, con escape \x) e entità HTML.
• • JWT Inspector: Analizzatore JSON Web Token lato client istantaneo con formattazione JSON di intestazione e payload, analisi dei claim (sub, iss, iat), calcolo dello stato di scadenza e segnalazione di algoritmi non sicuri (alg: "none").
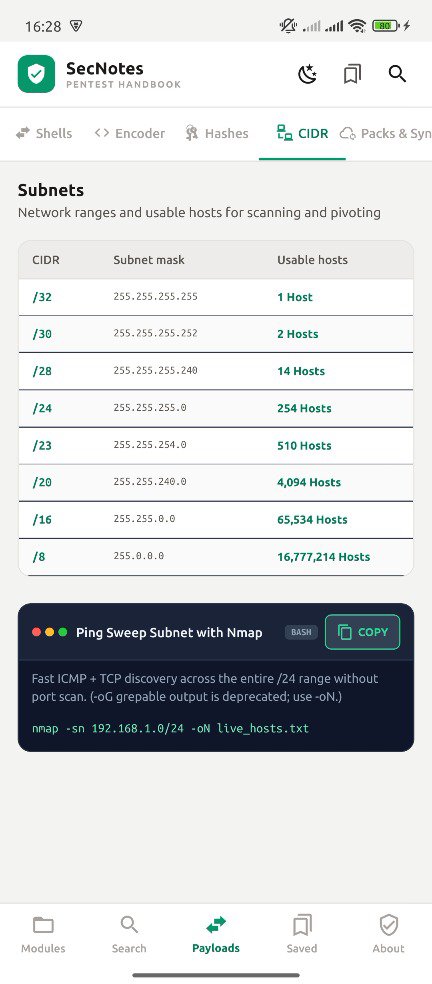
• CIDR Subnet Calculator: Guida rapida per maschere di rete IPv4, conteggio host utilizzabili e limiti di sottorete.
═════════════════════════════════════════
MOBILE-FIRST DESIGN
══════════════════════════════════════════
• Accesso offline al 100%: tutte le guide, i frammenti di codice e i calcolatori sono archiviati su memoria flash. Accedi alle guide di riferimento in aereo, in cantina o in reti isolate.
• Ricerca istantanea in frazioni di millisecondo: trova qualsiasi porta, flag di comando, payload o tecnica CVE nell'intero manuale in tempo reale.
• Copia con un solo tocco e feedback aptico: tocca qualsiasi frammento di comando per copiarlo direttamente negli appunti con feedback tattile.
• Doppi temi estetici: passa dalla modalità Nero Puro OLED (risparmio energetico sui display AMOLED) alla modalità Luce Carta Pulita con un solo tocco nell'intestazione.
═════════════════════════════════════════
UTILIZZO ETICO & ESCLUSIONE DI RESPONSABILITÀ
═════════════════════════════════════════
SecNotes è progettato esclusivamente per scopi didattici, difensivi e di audit di sicurezza autorizzati. I comandi, le tecniche e i payload in esso contenuti sono intesi ad assistere i professionisti della sicurezza informatica, i penetration tester autorizzati, gli amministratori di sistema e gli studenti che partecipano ad ambienti controllati (CTF, HackTheBox, TryHackMe).
L'accesso non autorizzato a sistemi informatici, reti o dispositivi senza esplicita autorizzazione preventiva è illegale. I creatori declinano ogni responsabilità per l'uso improprio.
Ultima versione
1.0.0Caricata da
Nur Fauzan
È necessario Android
Android 7.0+
Categoria
Gratuita Strumenti APPClassificazione dei contenuti
Everyone
Rapporto di sicurezza
Controlla ora
Segnala
Segna come inappropriataLast updated on Oct 22, 2026
Questa versione include correzioni di bug minori e miglioramenti generali. Aggiorna alla versione più recente per un'esperienza ottimale.





APKPure - Un app store multi-piattaforma principalmente incentrato su Android, che fornisce un'ampia gamma di contenuti relativi alle app. Scopri l'app che desideri in modo più facile, veloce e sicuro, con download e installazioni rapidi ed efficienti.