Paketname:com.foor.secnotes.handbook
SHA-256:5f8fdf6d5a9b9639d3e60d550afa3da4548411ab0975a459ec17e6862fef3e5a
Mehr anzeigen
SecNotes ist das ultimative Offline-Handbuch für Penetrationstester, Sicherheitsforscher, CTF-Teilnehmer und Studierende der Cybersicherheit.
SecNotes wurde für den schnellen Einsatz im Außendienst, in abgeschotteten Laborumgebungen und zur Prüfungsvorbereitung (OSCP, PNPT, CEH, Security+) entwickelt und liefert prägnante, praxisorientierte Checklisten und interaktive Tools direkt auf Ihr Gerät – 100 % offline und ohne Latenz.
══════════════════════════════════════════════
KERNWISSENSMODULE (über 37) ANLEITUNGEN)
═════════════════════════════════════════
• Sicherheit von KI und LLM: Transformer-Mechanismen, Tokenisierung, LoRa- und QLoRA-Feinabstimmung, Prompt-Injection, RAG-Vektor-Poisoning, Modelldeserialisierung (RCE) (Pickle/SafeTensors) und Sicherheit des Model Context Protocol (MCP)-Tools.
• Sicherheit von Webanwendungen: SQL-Injection (SQLi), SSRF und Cloud-Metadaten-Pivots (AWS IMDSv1/v2), JWT-Angriffe, LFI/RFI-Log-Poisoning, Server-Side Template Injection (SSTI), GraphQL-Introspektion und HTTP-Request-Smuggling.
• Rechteausweitung unter Linux: SUID-Missbrauch, GTFOBins-Binärdateien, Fehlkonfigurationen von sudoers, LD_PRELOAD-Hooks, Kernel-Schwachstellen und Berechtigungsmissbrauch.
• Rechteausweitung unter Windows: Token-Impersonation (Potato-Familie), nicht in Anführungszeichen gesetzte Dienstpfade, Installation mit erhöhten Rechten und Auslesen von SAM/LSA-Registry-Geheimnissen.
• Active Directory-Überwachung: Kerberoasting, AS-REP-Roasting, BloodHound-Domänenzuordnung, Golden/Silver-Tickets und Pass-the-Hash-Methoden.
• Netzwerk & Ports: Schnelle Port-Enumerationsprofile für SMB (139/445), FTP (21), SSH (22), SNMP, RPC und Nmap-Scan-Kurzanleitungen.
• Aufklärung & OSINT: Subdomain-Erkennung, Fuzzing virtueller Hosts, Amass, Subfinder und DNS-Zonentransfer-Abfragen.
• Kryptografie & Hashes: Hashcat-Modi, John-the-Ripper-Formate, Hash-Identifikator-Referenz und Workflows zum Knacken von Passwörtern.
• Penetrationstests mobiler Anwendungen: Android-APK-Dekompilierung, Jadx, Frida-SSL-Pinning-Bypass und Umgehung der Root-Erkennung.
═══════════════════════════════════════════
INTEGRIERT INTERAKTIV TOOLS
════════════════════════════════════════
• Reverse-Shell-Generator: Sofortiger Payload-Generator für mehrere Sprachen (Bash, Python, Netcat, PowerShell, PHP, Socat, Perl, Ruby) mit Echtzeit-IP- und Port-Injektion.
• Daten-Encoder/Decoder: UTF-8-sicheres Base64, URL-Komponenten, Hexadezimaldarstellung (roh, mit Leerzeichen, \x-Escape-Formate) und HTML-Entitätstransformation.
• JWT-Inspektor: Sofortiger clientseitiger JSON-Web-Token-Parser mit JSON-Formatierung für Header und Payload, Aufschlüsselung der Ansprüche (Sub, ISS, IAT), Berechnung des Ablaufstatus und Kennzeichnung unsicherer Algorithmen (alg: "none").
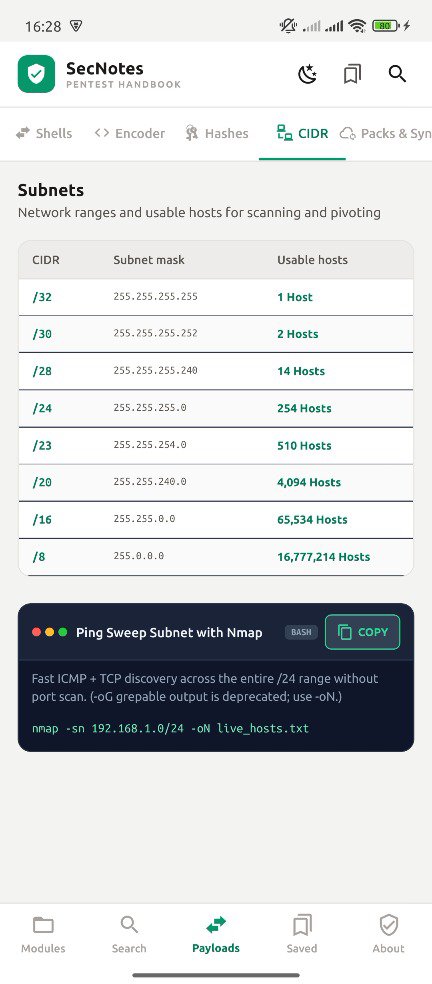
• CIDR-Subnetzrechner: Kurzübersicht für IPv4-Netzwerkmasken, nutzbare Hostanzahl und Subnetzgrenzen.
═══════════════════════════════════════════
MOBILE-FIRST DESIGN
═════════════════════════════════════════
• 100 % Offline-Zugriff: Alle Anleitungen, Code-Snippets und Rechner sind im Flash-Speicher gespeichert. Greifen Sie von überall darauf zu – im Flugzeug, im Keller oder in abgeschotteten Netzwerken.
• Blitzschnelle Suche: Finden Sie in Echtzeit jeden Port, jedes Befehlsflag, jede Payload oder jede CVE-Technik im gesamten Handbuch.
• Kopieren mit haptischem Feedback: Tippen Sie auf ein beliebiges Befehls-Snippet, um es direkt in die Zwischenablage zu kopieren.
• Zwei ästhetische Designs: Wechseln Sie mit einem einzigen Tippen auf die Kopfzeile zwischen dem Modus „Echtes OLED-Schwarz“ (energiesparend auf AMOLED-Displays) und dem Modus „Helles Papier“.
══════════════════════════════════════════
Ethische Nutzung & HAFTUNGSAUSSCHLUSS
═════════════════════════════════════════
SecNotes ist ausschließlich für Bildungs-, Verteidigungs- und autorisierte Sicherheitsprüfungszwecke konzipiert. Die enthaltenen Befehle, Techniken und Payloads sollen Cybersicherheitsexperten, autorisierten Penetrationstestern, Systemadministratoren und Studierenden in kontrollierten Umgebungen (CTFs, HackTheBox, TryHackMe) helfen.
Unbefugter Zugriff auf Computersysteme, Netzwerke oder Geräte ohne ausdrückliche vorherige Genehmigung ist illegal. Die Ersteller übernehmen keine Haftung für Missbrauch.
Aktuelle Version
1.0.0Von hochgeladen
Nur Fauzan
Erforderliche Android-Version
Android 7.0+
Kategorie
Gratis Tools APPAltersfreigabe
Everyone
Sicherheitsbericht
Jetzt prüfen
Last updated on Oct 22, 2026
Diese Version enthält kleinere Fehlerbehebungen und allgemeine Verbesserungen. Aktualisiere auf die neueste Version, um die bestmögliche Nutzererfahrung zu erhalten.





APKPure – Ein plattformübergreifender App-Store mit Fokus auf Android, der eine Vielzahl an Apps und relevanten Inhalten bietet. Entdecken Ihre gewünschte App, laden und installieren Sie schneller, sicherer und effizienter.